
- Информационная безопасность АСУ ТП: как защитить промышленную сеть предприятия
Информационная безопасность АСУ ТП: как защитить промышленную сеть предприятия
Концепция «воздушного зазора» (air-gap), предполагающая абсолютную физическую изоляцию технологического сегмента от внешних телекоммуникаций, окончательно утратила свою актуальность. Сегодня кибербезопасность на производстве сталкивается с новой парадигмой: сквозная цифровизация, внедрение MES-систем и острая потребность бизнеса в аналитике вынуждают интегрировать цеховые сети (OT) с корпоративной IT-инфраструктурой. Данные с полевых датчиков и контроллеров должны в реальном времени поступать в аналитические центры и ERP-системы для расчета OEE (общей эффективности оборудования) и принятия стратегических решений.
Однако конвергенция IT и OT разрушает изолированный периметр, открывая промышленную сеть предприятия для широкого спектра угроз: от случайного заражения вирусами-вымогателями (ransomware) до целенаправленных атак на критическую инфраструктуру (APT). Если в корпоративной офисной среде успешный взлом приводит преимущественно к потере данных и временному простою сервисов, то в тяжелой промышленности — металлургии, химии, нефтегазовом секторе — последствия носят катастрофический характер. Цена компрометации измеряется внезапной остановкой доменных печей, выходом из строя магистральных насосов, порчей многотонных партий дорогостоящей продукции и высокими рисками техногенных аварий.
Информационная безопасность АСУ ТП больше не является опциональной надстройкой или задачей исключительно IT-департамента. Это фундаментальный инженерный базис, защищающий физические процессы непрерывного цикла, где простой в несколько минут генерирует колоссальные финансовые убытки.
IT и OT: почему классические методы защиты не работают в цеху
Фундаментальное различие между корпоративными информационными системами и технологическими сетями (Operational Technology) заключается в приоритизации базовых принципов безопасности — так называемой триады К-Ц-Д (Конфиденциальность, Целостность, Доступность). В классическом IT безоговорочным приоритетом является Конфиденциальность. При обнаружении аномалии или подозрительной активности корпоративный сервер базы данных лучше немедленно заблокировать, чем допустить утечку конфиденциальной коммерческой информации.
В сегменте промышленной автоматизации парадигма полностью переворачивается: абсолютным приоритетом №1 становятся Доступность (Availability) системы в режиме реального времени и безопасность физического процесса (Safety). Задержка передачи пакета данных в детерминированной сети на несколько миллисекунд способна привести к аварийной остановке прокатного стана. Именно поэтому слепое копирование корпоративных IT-политик в цех недопустимо. Обычный антивирус, который в процессе сканирования заблокирует легитимный процесс драйвера связи на сервере SCADA или инициирует принудительную перезагрузку операторской станции во время плавки металла, нанесет производству ущерб, сопоставимый с действиями хакерской группировки.
Кроме того, промышленное оборудование имеет жесткие аппаратные ограничения. Многие контроллеры предыдущих поколений не располагают вычислительными ресурсами для поддержки современных криптографических алгоритмов обмена данными, а установка тяжеловесных агентов безопасности на устаревшие операционные системы панелей управления технологическим процессом попросту невозможна. Защита промышленной сети требует деликатного, глубоко эшелонированного подхода, не нарушающего тайминги и непрерывность производственных циклов.
Ключевые векторы атак и уязвимости промышленных сетей
Практический аудит сотен промышленных предприятий выявляет системные архитектурные ошибки, делающие инфраструктуру уязвимой как для внешних злоумышленников, так и для внутренних инцидентов. Выделим наиболее критичные уязвимости ПЛК и технологического сегмента в целом:
- Плоские несегментированные сети (Flat networks): Ситуация, при которой отсутствует аппаратное и логическое разделение потоков данных. Бухгалтерия, склад, рабочее место технолога и контроллер управления газовыми задвижками находятся в едином широковещательном домене (VLAN). Вредоносное ПО, попавшее через фишинговое письмо на компьютер офисного сотрудника, беспрепятственно мигрирует до уровня цеха, вызывая широковещательные штормы и отказ контроллеров.
- Устаревшие ОС на панелях HMI и серверах: Срок службы промышленного оборудования составляет 15-20 лет. Панели оператора на базе Windows CE, Windows XP или Windows 7, для которых вендоры давно прекратили выпуск патчей безопасности, остаются идеальной мишенью. Эксплуатация известных уязвимостей в таких системах не требует от атакующего высокой квалификации.
- «Зоопарк» оборудования и неконтролируемые прошивки: Накопление разнородных аппаратных платформ без централизованного управления версиями. Обновление встроенного ПО требует технологического окна и остановки процесса, поэтому ПЛК годами работают со старыми прошивками, содержащими известные CVE (Common Vulnerabilities and Exposures).
- Неконтролируемый удаленный доступ подрядчиков: Системные интеграторы и сервисные инженеры часто используют программное обеспечение вроде TeamViewer, AnyDesk или настраивают прямые VPN-туннели без многофакторной аутентификации для диагностики. Это формирует неуправляемый «черный ход» в самое сердце АСУ ТП в обход межсетевых экранов предприятия.
Эшелонированная защита АСУ ТП: практические шаги
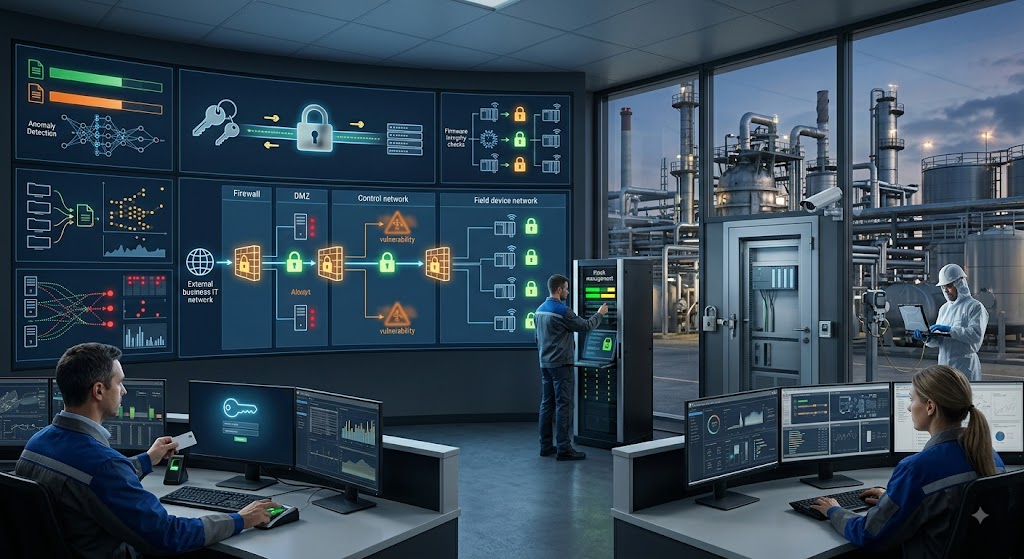
Построение отказоустойчивой архитектуры требует полного отказа от плоских топологий в пользу концепции эшелонированной защиты (Defense-in-Depth). Данный подход гарантирует, что компрометация одного рубежа не позволит нарушителю перехватить управление всей системой автоматизации предприятия.
Сегментация сети по модели Пердью (Purdue Model)
Золотым стандартом проектирования безопасных промышленных архитектур является модель Пердью (интегрированная в стандарт ISA/IEC 62443), которая строго иерархизирует инфраструктуру предприятия на логические уровни. Полевой и базовый уровни (Level 0-1) включают датчики, исполнительные механизмы, приводы и контроллеры (ПЛК), непосредственно управляющие физикой процесса. Уровень управления процессом (Level 2) содержит локальные панели HMI и серверы SCADA. Выше располагается уровень управления производством (Level 3) — системы диспетчеризации цеха, серверы баз данных реального времени (Historian) и приложения класса MES. На вершине находятся корпоративные уровни (Level 4-5) с ERP-системами и доступом в глобальную сеть.
Критически важным шагом является внедрение промышленной демилитаризованной зоны (iDMZ) между Уровнем 3 (OT) и Уровнем 4 (IT). Зона iDMZ жестко блокирует прямой трафик между офисом и цехом. Данные из производственного сегмента сначала реплицируются на промежуточные прокси-серверы внутри iDMZ, и только оттуда корпоративные приложения получают к ним доступ. Ни один сетевой сеанс не должен напрямую пересекать границу между интернетом и промышленными контроллерами.
Аппаратные брандмауэры и контроль трафика
Традиционные IT-фаерволы анализируют трафик исключительно на сетевом и транспортном уровнях (IP-адреса и порты). В реалиях АСУ ТП этого совершенно недостаточно. Злоумышленник или зараженная инженерная станция на Уровне 2 может отправить легитимный с точки зрения маршрутизатора пакет на открытый порт ПЛК (например, порт 502), содержащий команду на аварийное отключение насосов.
Для предотвращения подобных сценариев применяются специализированные промышленные межсетевые экраны с функцией глубокого инспектирования пакетов (DPI — Deep Packet Inspection). Эти устройства способны разбирать специфические промышленные протоколы (Modbus TCP, PROFINET, OPC UA, IEC 60870-5-104) вплоть до прикладного уровня ( payload). Благодаря DPI инженер по безопасности может настроить гранулярные правила: например, разрешить серверу SCADA отправлять запросы на чтение регистров (Read Holding Registers), но аппаратно блокировать любые команды на запись (Write Multiple Coils) или пресекать несанкционированное программирование контроллеров по сети, если попытка изменения логики исходит не с доверенного MAC-адреса защищенной станции разработчика.
Комплексный подход ООО «Феррокс» к безопасной автоматизации
Высоконадежная киберзащита — это не программный продукт, который можно купить и инсталлировать поверх хаотично работающего завода. Безопасность закладывается в ДНК системы управления на нулевом этапе. Компания Феррокс исповедует строгий принцип «Security by Design» (безопасность на этапе проектирования), при котором архитектура защиты выстраивается задолго до написания первой строчки кода или закупки оборудования.
Обладая глубокой экспертизой и более чем 30-летним опытом работы в металлургии и химической промышленности, специалисты ООО «Феррокс» реализуют проекты комплексной автоматизации, где каждый этап подчинен бескомпромиссным стандартам надежности:
- Детальный предпроектный аудит автоматизации: Изучение текущей топологии сетей, выявление «теневого IT» в цехах, картирование информационных потоков и разработка технического задания (ТЗ) на ПИР с жесткими требованиями к сегментации, отказоустойчивости и пропускной способности.
- Проектирование и сборка шкафов КИПиА: Защита начинается с физического уровня. Мы интегрируем управляемые промышленные коммутаторы с поддержкой VLAN, протоколов резервирования (RSTP/MRP) и списков контроля доступа (ACL) непосредственно в шкафы управления, обеспечивая надежную изоляцию сегментов.
- Защищенная разработка прикладного ПО: При написании логики для оборудования различных вендоров (Siemens, Odot и др.) наши инженеры отключают неиспользуемые коммуникационные сервисы, внедряют механизмы многоуровневого подтверждения критических команд управления и обеспечивают парольную защиту проектов ПЛК от несанкционированного скачивания или модификации.
Особое внимание уделяется бесшовной, но строго контролируемой передаче данных на верхний уровень предприятия. Интеграция SCADA и внедрение MES-систем (в частности, высокопроизводительного решения DATA-TRACK) выполняется специалистами компании через корректно настроенные демилитаризованные зоны (iDMZ). Это позволяет топ-менеджменту получать прозрачную, сквозную аналитику о ходе плавки, расходе химических реагентов и причинах простоев в реальном времени, абсолютно не рискуя подвергнуть изолированную технологическую сеть атакам из корпоративного облака.
Информационная безопасность АСУ ТП как инвестиция в непрерывность бизнеса
В эпоху Индустрии 4.0 защита промышленной сети предприятия перестала быть расходной строчкой в бюджете профильного департамента. Сегодня это стратегическая инвестиция в непрерывность производственного цикла, сохранение дорогостоящих активов, защиту экологии и обеспечение безопасности персонала. Отказ от устаревших плоских топологий, внедрение эшелонированной защиты, строгий контроль удаленных подрядчиков и использование глубокого инспектирования промышленного трафика (DPI) способны предотвратить многомиллионные убытки от вынужденного простоя и брака.
Доверяйте проектирование, модернизацию и защиту критически важных систем управления только экспертам с подтвержденным многолетним отраслевым опытом. Базируясь в Екатеринбурге, ООО «Феррокс» более трех десятилетий разрабатывает, внедряет и берет на сопровождение сложнейшие решения АСУ ТП для тяжелой промышленности. Мы понимаем специфику непрерывных производств и создаем системы, работающие безотказно в самых агрессивных условиях. Закажите профессиональный аудит вашей текущей инфраструктуры или проектирование защищенной автоматизации с нуля у инженеров «Феррокс» — обеспечьте своему предприятию технологический суверенитет, прозрачность процессов и абсолютную устойчивость к современным киберугрозам.
Предоставляем эту услугу
Можете почитать о ней подробнее или пообщаться с нашими специалистами напрямую в мессенджерах
Подписка на рассылку
Узнавайте первыми о новых статьях. Раз в две недели — у вас в почте.
Ваш e-mail